Защита коммерческой тайны
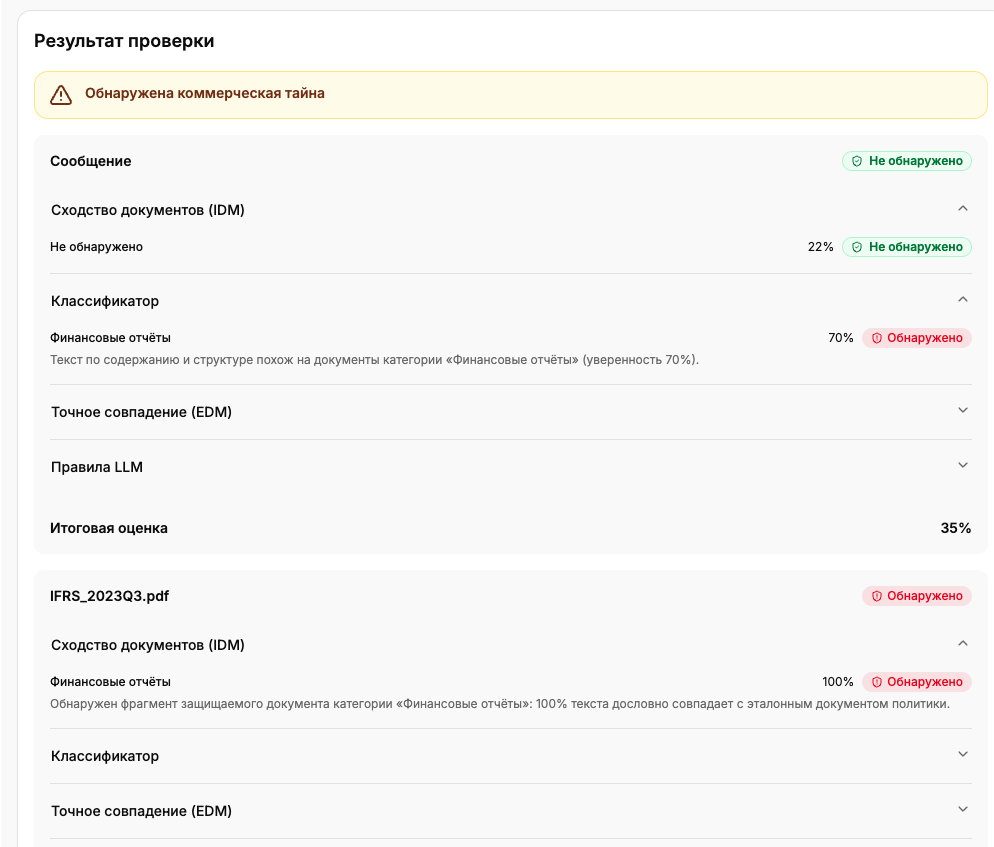
Одно из ключевых обновлений версии 4.5 – новый механизм защиты коммерческой тайны, который проверяет сообщения и вложения на наличие конфиденциальной информации.
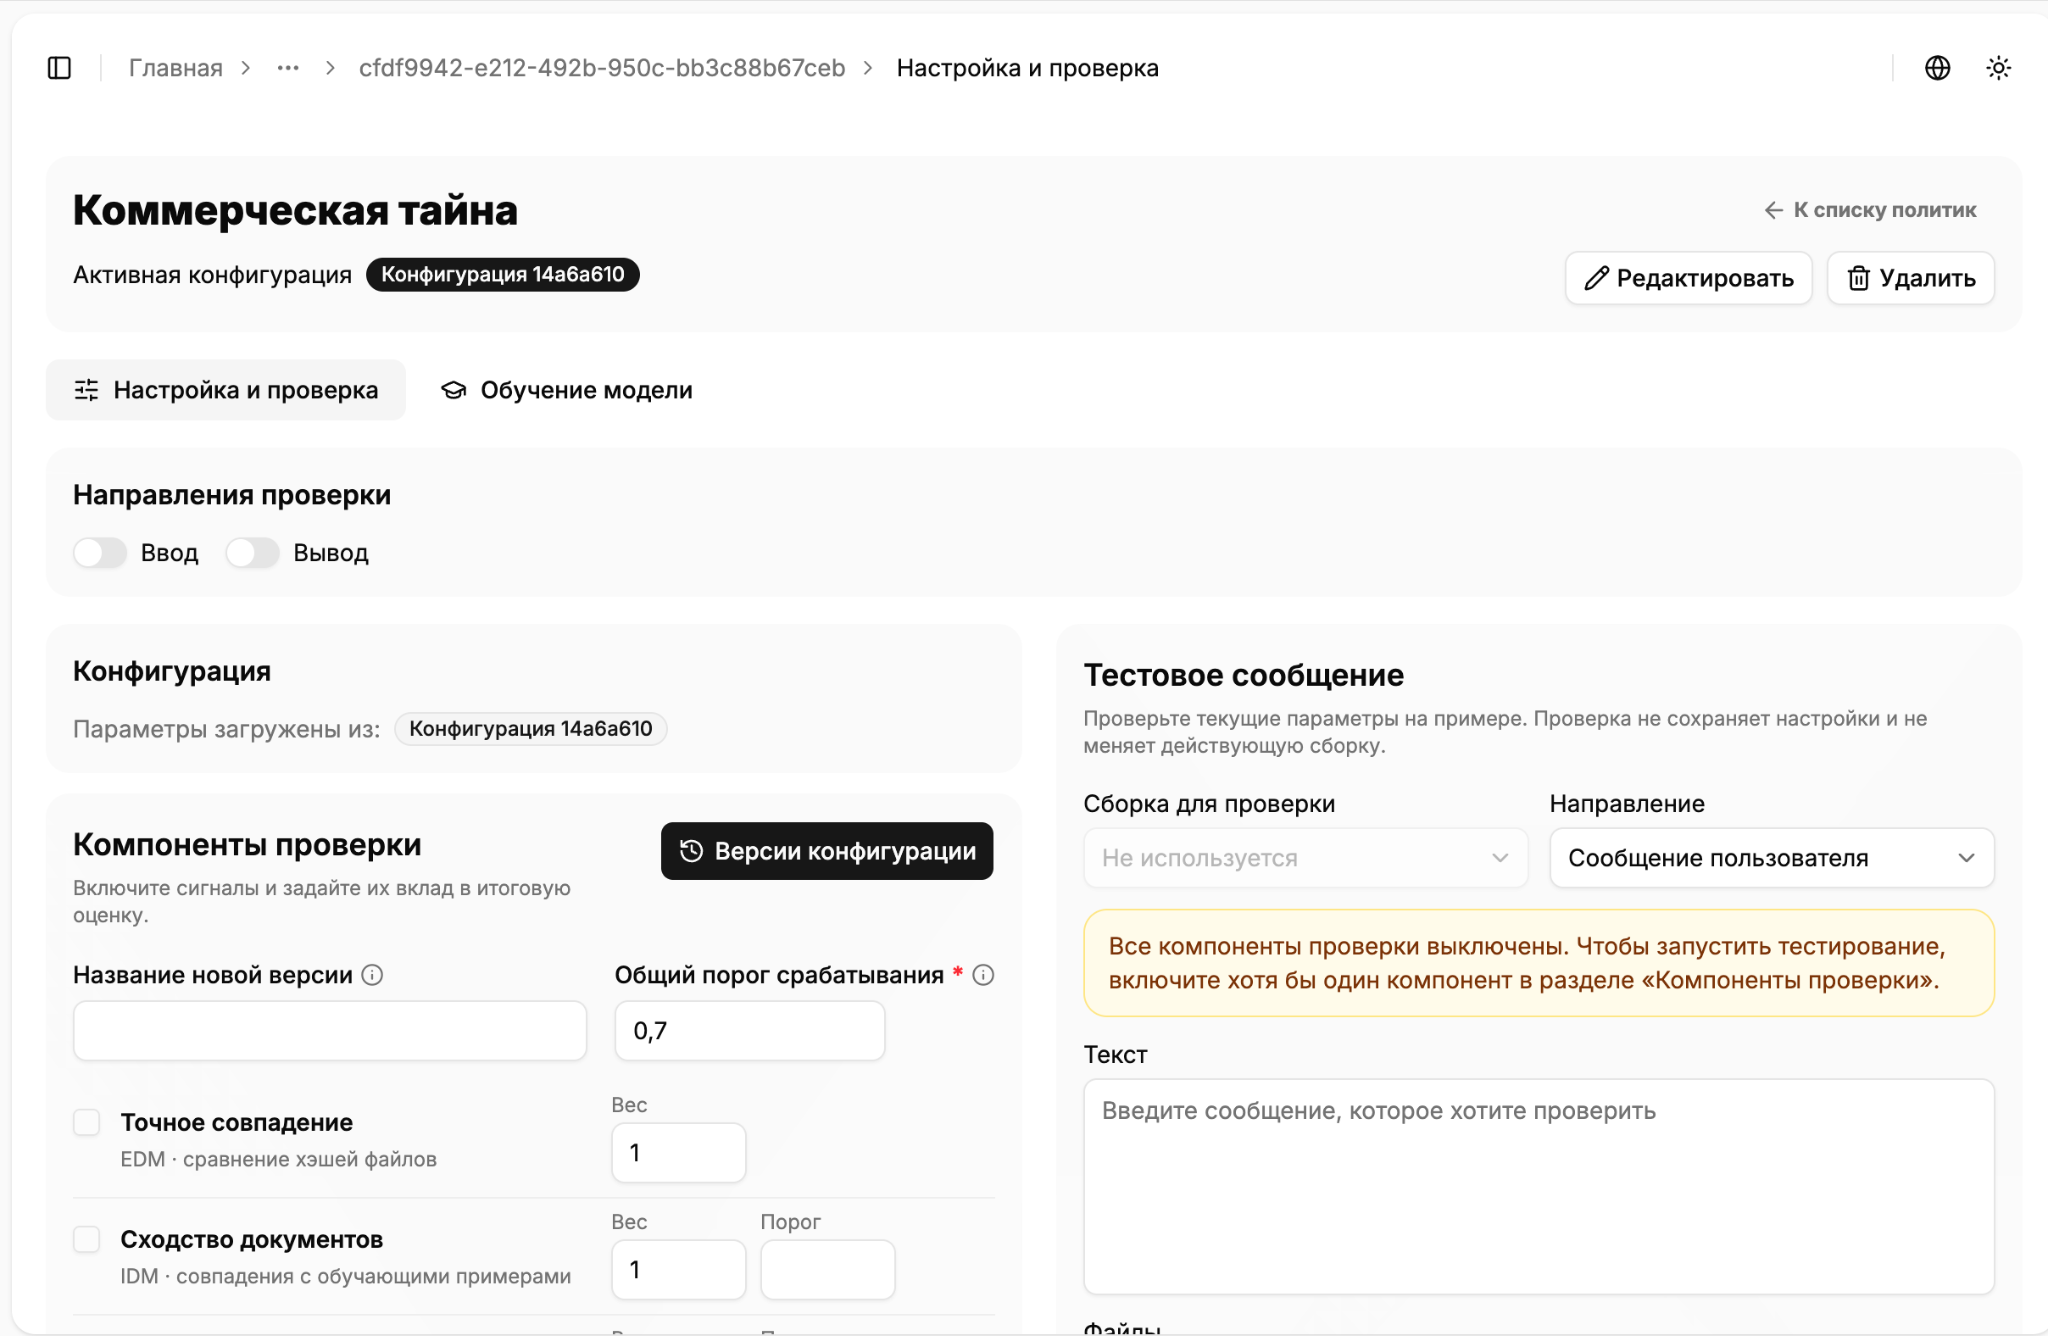
Для проверки доступны четыре механизма:
- Точное совпадение файлов – обнаружение файлов, совпадающих с загруженными защищаемыми образцами.
- Совпадения текста – поиск фрагментов защищаемых документов в сообщениях.
- Обучаемый классификатор – проверка содержимого по категориям документов, заданным компанией.
- Правила на основе LLM – проверка содержимого по заданным правилам.
Администратор загружает образцы документов, задаёт категории и может проверить работу классификатора на тестовых данных.
Политики коммерческой тайны настраиваются на уровне приложения и наследуются группами. Для направлений проверки можно отдельно включать детектирование и блокировку.
В деталях сессий и файлов отображаются результаты проверок, включая информацию о сработавших механизмах. События можно передавать в SIEM, использовать для оповещений и автоматической блокировки пользователей.
Групповые политики безопасности и блокировка пользователей
В версии 4.5 добавили настройку политик на уровне групп пользователей внутри приложения.
Для каждой группы можно определить:
- доступные языковые модели
- максимальную длину сообщений
- политики защиты
- настройки оповещений и автоматической блокировки
Групповые настройки переопределяют соответствующие параметры приложения, кроме политик коммерческой тайны.
Появилась ручная блокировка пользователей. В истории фиксируются причины отказов в выполнении запросов, в том числе блокировка пользователя и исчерпание бюджета токенов.
Группы можно создавать и редактировать непосредственно в HiveTrace, без подключения внешнего каталога. В рамках одного приложения пользователь может состоять только в одной группе.
Календарные бюджеты токенов
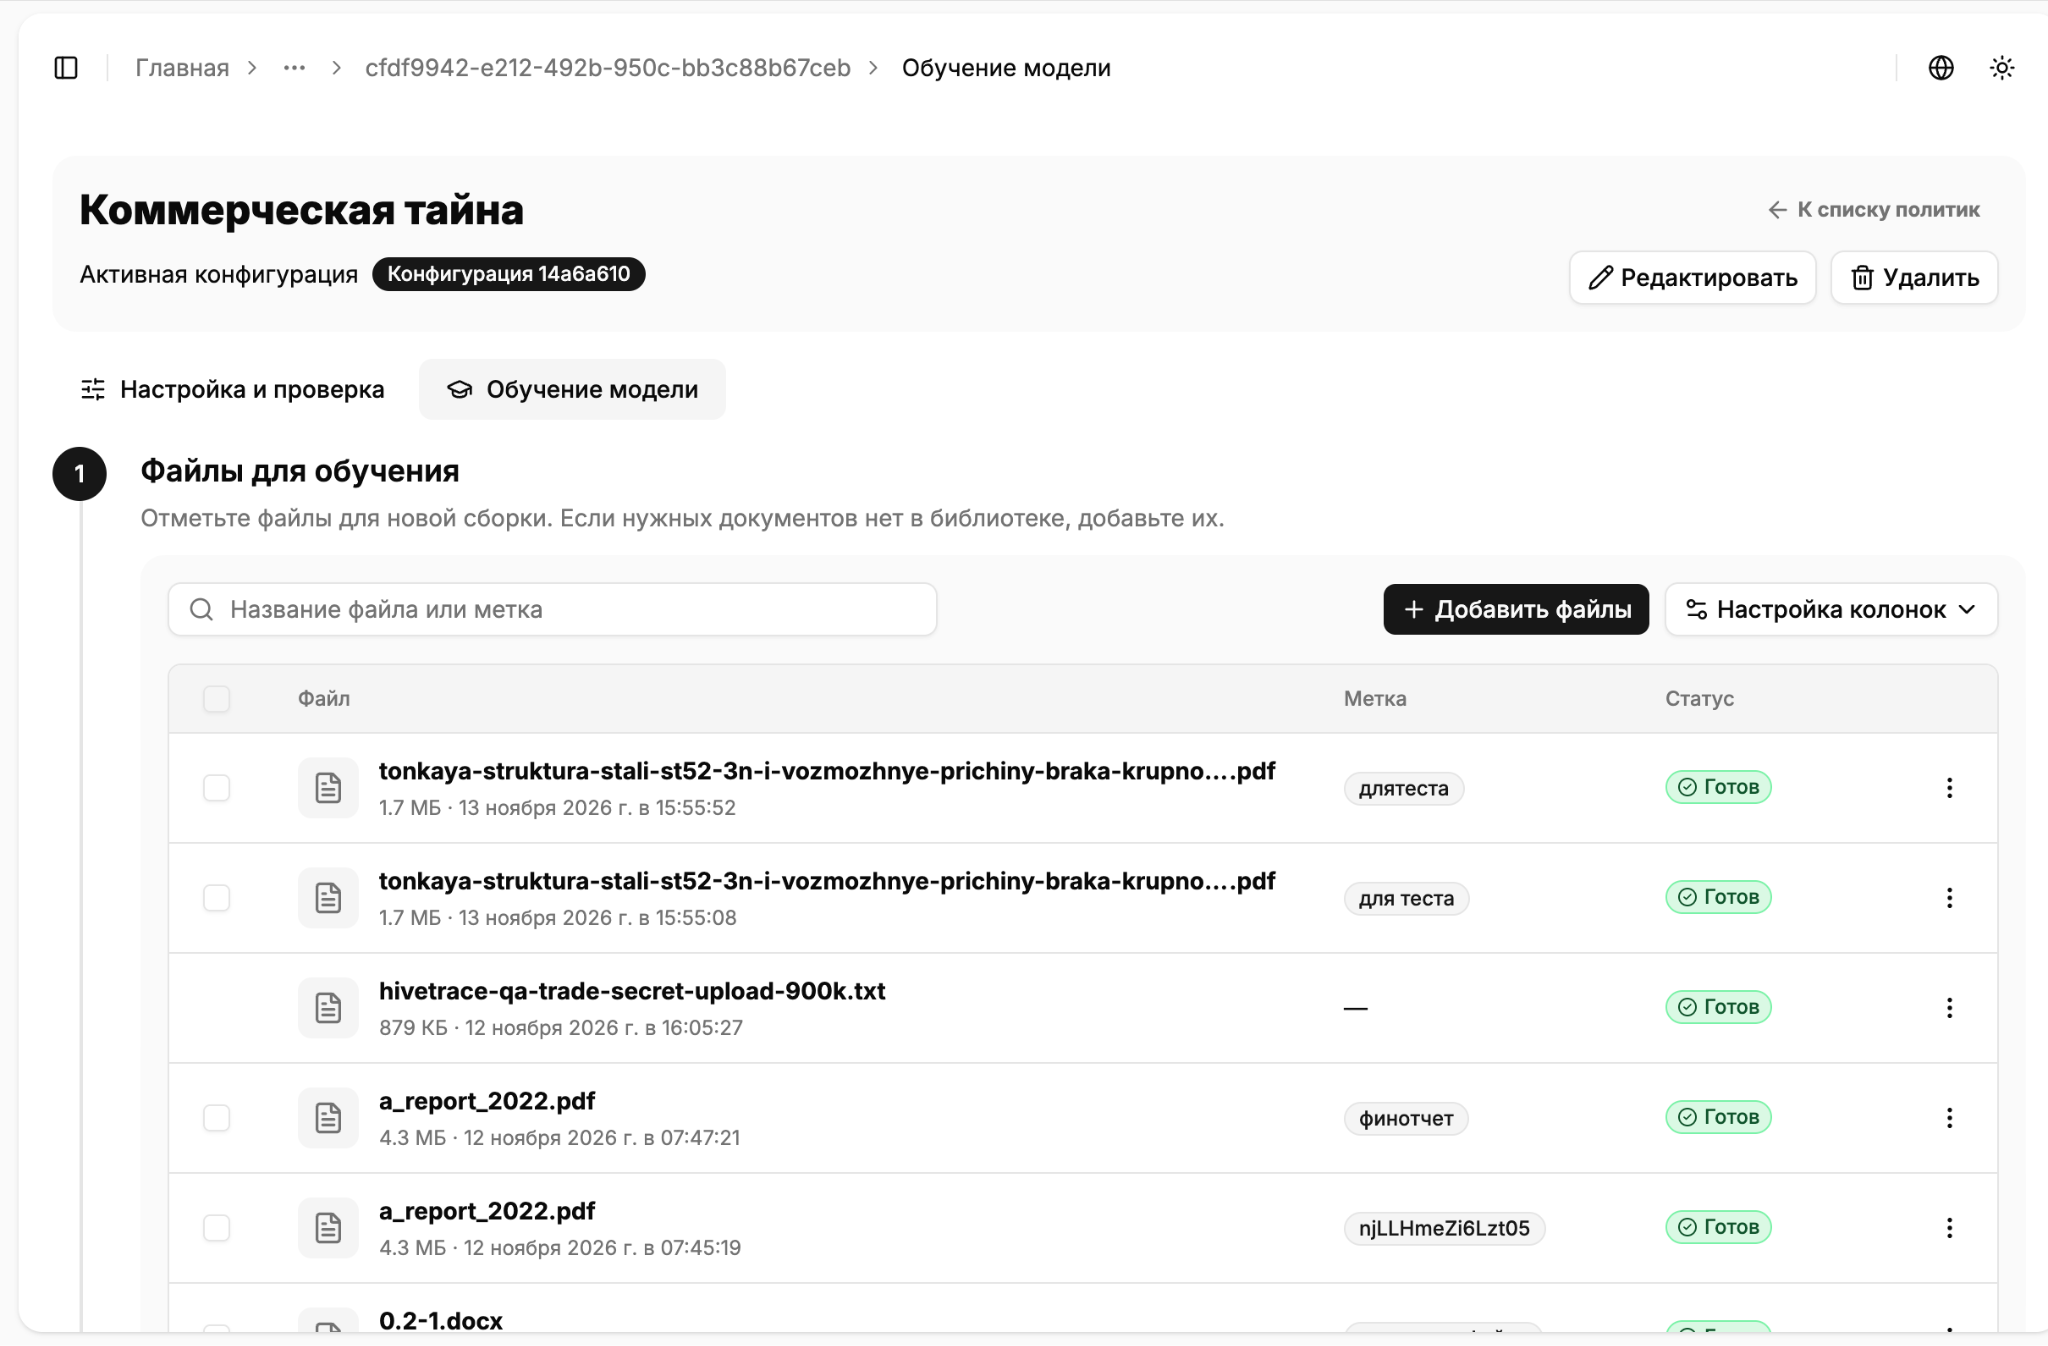
Добавили дневные, недельные и месячные бюджеты токенов для пользователей.
Для каждого бюджета можно выбрать режим работы:
- Мониторинг – система учитывает потребление и отображает остаток, не ограничивая запросы.
- Ограничение – при исчерпании бюджета дальнейшие запросы блокируются.
Бюджет, назначенный группе, применяется отдельно к каждому её участнику. Расчёт календарных периодов ведётся с учётом часового пояса приложения.
В интерфейсе доступны текущие остатки, история использования и уведомления. Аналитика расходов теперь позволяет просматривать потребление по отдельным пользователям и группам.
HiveTraceGuard-Multilabel: проверка по 15 категориям
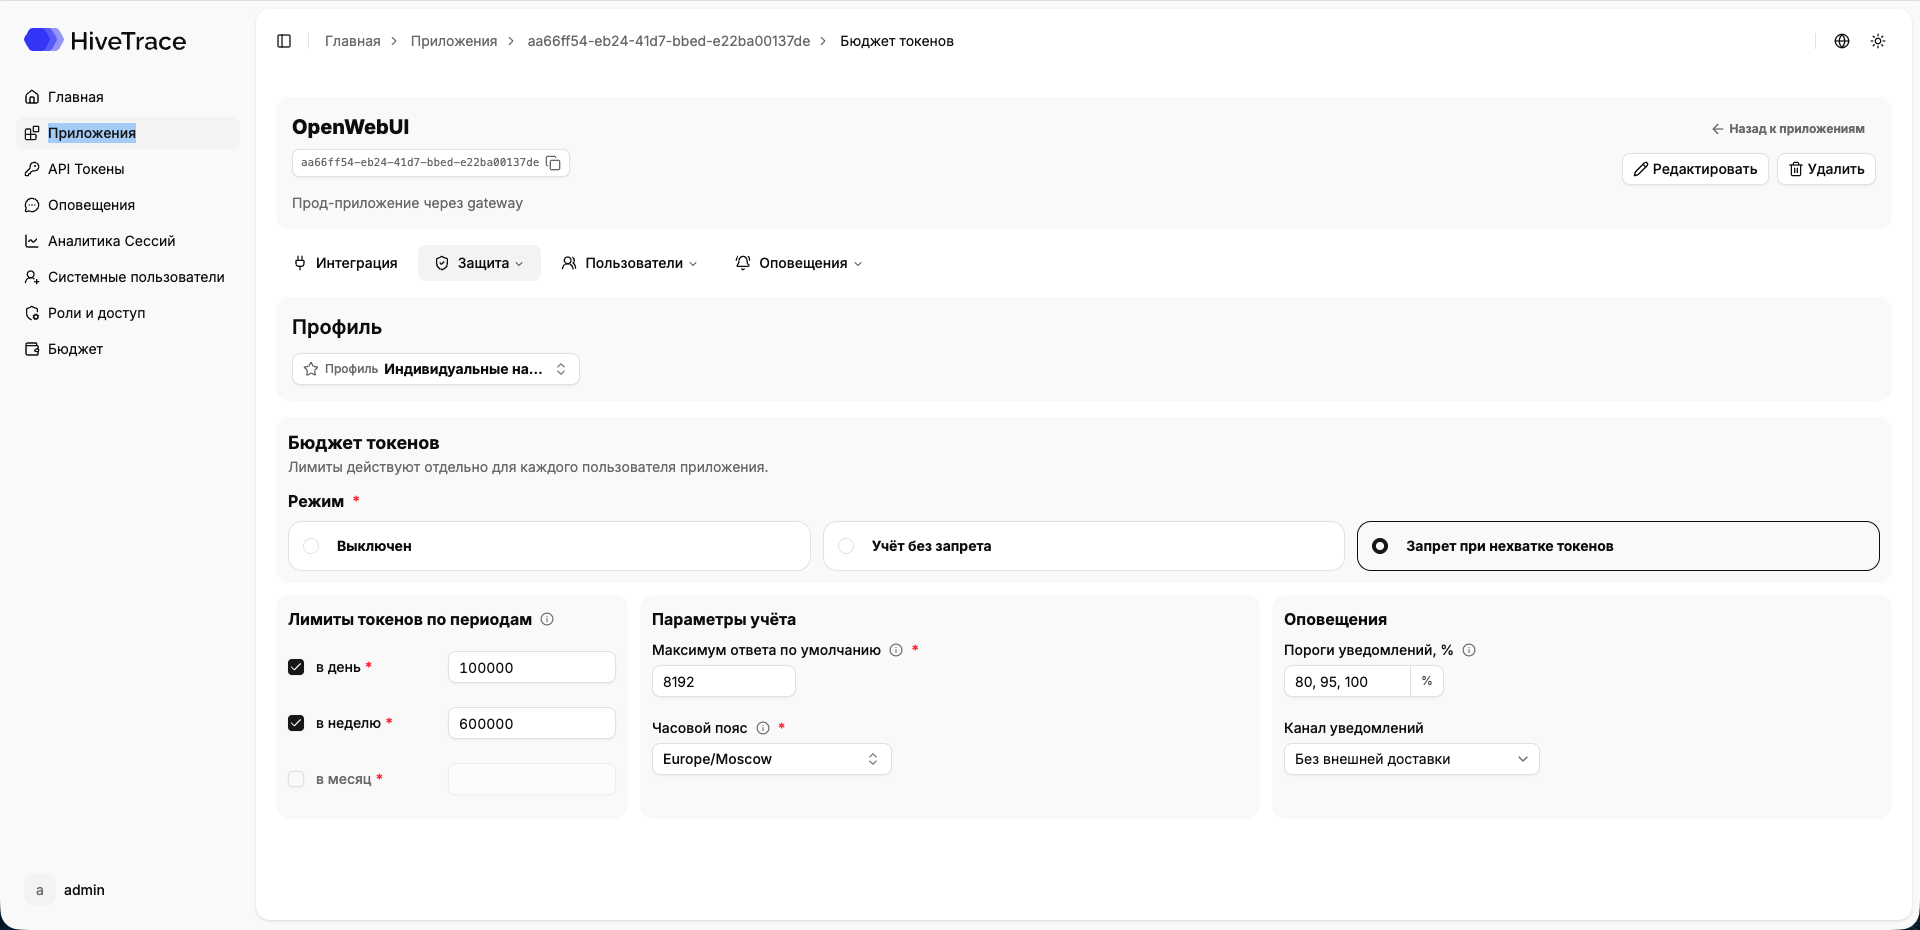
В релиз добавили модель HiveTraceGuard-Multilabel для проверки сообщений по 15 категориям нарушений.
Модель может определить несколько категорий в одном сообщении. Для каждой категории задается собственный порог чувствительности, поэтому настройки одной проверки не требуют изменения порогов остальных.
В деталях сессии отображаются результаты классификации и примененные пороги. Это позволяет видеть, какие именно категории были обнаружены при проверке конкретного сообщения.
Аудит вызовов инструментов ИИ-агентов
В HiveTrace Gateway расширили регистрацию событий при работе ИИ-агентов с OpenAI и Anthropic.
В историю сессии теперь включаются вызовы инструментов, результаты их выполнения и промежуточные сообщения. Поддерживаемые промежуточные тексты и файлы результатов также проходят проверку.
Это позволяет проследить последовательность действий агента: от обращения к инструменту до получения результата и продолжения выполнения задачи.
Также через Gateway добавили поддержку ресурсов OpenAI:
- Vector Stores – операции с векторными хранилищами.
- Code Interpreter containers – работа с контейнерами для выполнения кода.
Связанные действия и файлы отображаются в аналитике сессий.
Корпоративная авторизация через LDAP и OIDC
В HiveTrace 4.5 добавили авторизацию через LDAP и корпоративный SSO на базе OIDC.
Группы внешнего каталога можно сопоставлять с ролями HiveTrace. Для LDAP поддерживается вход по имени пользователя или электронной почте.
Учётные записи предварительно создаются администратором. Локальная авторизация сохраняется, в том числе для системного администратора.
Другие изменения
- Несколько шлюзов. Для каждого Gateway можно настроить свой список моделей. Клиент выбирает адрес шлюза при подключении. Автоматического переключения между шлюзами нет.
- Аналитика расходов. Добавили детализацию по пользователям и группам. История расходов сохраняется после удаления группы.
- DataClean. Улучшили распознавание названий организаций с организационно-правовой формой и в кавычках, скорректировали проверку турецкого алфавита.
Новые возможности уже можно протестировать на демостенде HiveTrace. За доступом обращайтесь к Ивану Василенко.